Bu kurs yapay zekâ kullanımını içermektedir.
ISO/IEC 27001:2022’ye göre gerçek ve denetime hazır bir bilgi güvenliği yönetim sistemini (BGYS) adım adım kurun ve aynı yolu kendi kuruluşunuzda tekrarlamak için 22 düzenlenebilir şablonu yanınızda götürün. Bu bir teori kursu değildir. Bilgi güvenliği yönetim sisteminin her yapı taşını, kurs boyunca vaka çalışmamız olan bir yazılım şirketi, TechNet Solutions ile birlikte hayata geçirirsiniz. Yanında 22 Word şablonu indirirsiniz: kapsam, politika, risk değerlendirme yöntemi, risk kaydı, Uygulanabilirlik Bildirgesi, risk işleme planı, olay yönetimi ve iş sürekliliği prosedürleri, iç denetim programı ve çok daha fazlası.
Kursun sonunda boş bir sayfadan belgelendirmeye hazır bir BGYS’ye uzanan yolu tamamlamış olursunuz. Kapsamı belirler, politikayı yazar, eksiksiz bir risk değerlendirme yapar, Ek A kontrollerini seçip gerekçelendirir, zorunlu prosedürleri yazar, iç denetimi ve yönetimin gözden geçirmesini yürütür ve döngüyü kök nedene yönelik düzeltici faaliyetlerle kapatırsınız.
Bu kursu farklı kılan nedir?
- İndirilebilir 22 şablon: her biri doldurma notları ve örneklerle; sıfırdan başlamazsınız
- Baştan sona tek bir vaka: bütün dokümanlar ve kararlar aynı şirket için oluşur; parçaların tutarlı bir BGYS’de nasıl birleştiğini görürsünüz
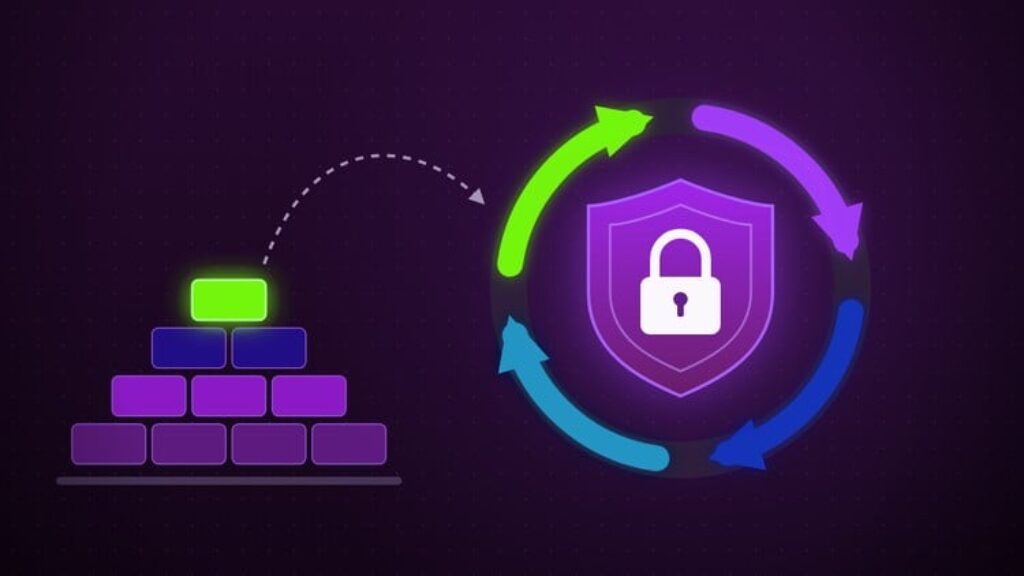
- PDCA döngüsüne göre kurgulanmış: Planla, Uygula, Kontrol Et ve Önlem Al; her an hangi aşamada olduğunuzu ve sıradaki çıktının ne olduğunu bilirsiniz
- Denetçinin baktığı yere odaklanır: varlıktan riske, riskten kontrole, kontrolden sorumlusu ve süresi olan göreve uzanan izlenebilirlik
- Küçük ekipler için orantılı: ayrı bir güvenlik birimi olmayan kuruluşlara uyan kararlar
- Uygulayın ve sınayın: 81 sorulu 19 bölüm testi ve uygulama şirketi HealthTech Innovations üzerinde, her biri örnek cevaplı 8 ödev
Neler kurup yanınızda götüreceksiniz?
- Gerekçeli hariç tutmalarıyla BGYS kapsam dokümanı
- Bilgi güvenliği politikası ve bilgi güvenliği hedefleri
- Risk değerlendirme yöntemi, varlık envanteri ve risk kaydı
- Uygulanabilirlik Bildirgesi ve risk işleme planı
- Kabul edilebilir kullanım, erişim kontrolü, güvenli sistem mühendisliği ve tedarikçi ilişkileri politikaları
- Bilgi güvenliği olay yönetimi prosedürü, iş sürekliliği ve yedekleme planı
- Yasal şartlar kaydı ile eğitim ve farkındalık programı
- İç denetim programı ve kontrol listesi, denetim raporu, yönetimin gözden geçirmesi tutanağı ve düzeltici faaliyet talebi
Kurs nasıl kurgulandı? Uygulamanın doğal akışını izliyoruz: Planla (yönetimin desteği, kapsam, politika, riskler, SoA, risk işleme planı), Uygula (göstergeler, kontroller, zorunlu prosedürler, eğitim, işletme), Kontrol Et (izleme, iç denetim, yönetimin gözden geçirmesi) ve Önlem Al (düzeltici ve önleyici faaliyetler, sürekli iyileştirme). Her adım indirip saklayabileceğiniz gerçek bir doküman üretir. Kurs 19 bölüm ve 43 dersten oluşur; seslendirme Türkçedir.
Kuruluşunuzu belgelendirmeye taşıyor, danışman olarak yeniden kullanılabilir bir yöntem kuruyor ya da kurucu olarak ilk denetiminize hazırlanıyor olun: bu kurs size başlangıçtan sertifikaya pratik bir yol ve bu yolu yeniden yürümeniz için şablon paketini sunar.
Hemen kaydolun ve denetime hazır BGYS’nizi bugün kurmaya başlayın.