Dieser Kurs wurde unter Zuhilfenahme von künstlicher Intelligenz erstellt.
Dieser ausführliche Kurs führt Sie durch den Kern des NIST-Cybersicherheits-Frameworks (CSF) 2.0. Er richtet sich an Fachleute, die ihre Kompetenz in der Cybersicherheit ausbauen möchten. Wir gehen gründlich auf die Neuerungen der Version 2.0 und ihre praktische Anwendung ein und schaffen so eine solide Grundlage für das Management von Cybersicherheitsrisiken.
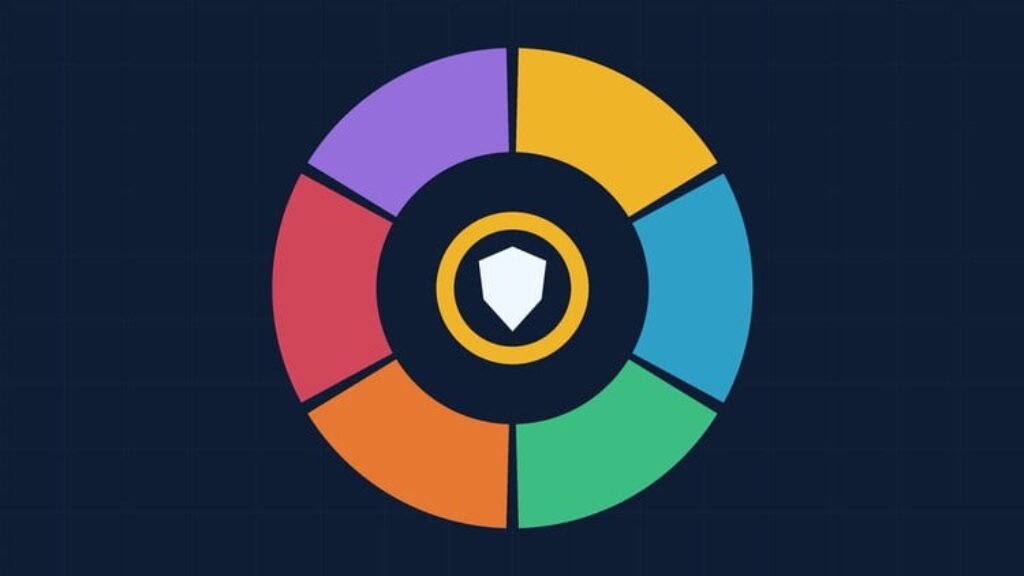
Sie lernen die sechs Funktionen des CSF-Kerns kennen: GOVERNANCE (GV), IDENTIFIZIEREN (ID), SCHÜTZEN (PR), ERKENNEN (DE), REAGIEREN (RS) und WIEDERHERSTELLEN (RC). Sie verstehen, wie sie zusammenwirken und ein umfassendes Rahmenwerk für die Cybersicherheit bilden. Wir behandeln die Kategorien und Unterkategorien jeder Funktion im Detail, also alle 22 Kategorien und 106 Unterkategorien, jeweils mit einem praxisnahen Szenario aus dem Modellunternehmen GreenLeaf Retailers und konkreten Hinweisen zur Umsetzung.
Außerdem erhalten Sie einen Überblick über Organisationsprofile und Ebenen (Tiers) und sehen, wie die Lücke zwischen dem aktuellen Profil und dem Zielprofil einen Aktionsplan bestimmt. Alle Aussagen der Funktionen, Kategorien und Unterkategorien zitieren wir im Wortlaut der offiziellen deutschen Übersetzung des CSF 2.0, die NIST veröffentlicht hat.
Der Kurs eignet sich für Einsteiger ebenso wie für erfahrene Fachleute der Cybersicherheit und vermittelt ein klares Verständnis dafür, wie Sie Cybersicherheitsrisiken mit dem NIST CSF 2.0 steuern. Am Ende sind Sie in der Lage, die Cybersicherheitsmaßnahmen in Ihrer Organisation gezielt zu verbessern. Dies ist ein Schulungskurs: Er führt zu keiner Zertifizierung durch NIST, und eine CSF-Zertifizierung gibt es nicht. Zum Kurs gehören praktische Aufgaben, Quizze und eine Vorlage für eine Cybersicherheitsrichtlinie zum Herunterladen.
Schreiben Sie sich jetzt ein, bauen Sie Ihre Kompetenz in der Cybersicherheit aus und bleiben Sie in der sich ständig wandelnden digitalen Sicherheitslandschaft einen Schritt voraus.