Este curso utiliza inteligencia artificial.
El Anexo A de ISO/IEC 27001:2022 es el corazón operativo de la norma: 93 controles de seguridad que traducen la intención de un sistema de gestión en medidas concretas. Y es también donde la mayoría de los proyectos se atasca, porque el texto de la norma dice qué hay que lograr pero casi nunca cómo se ve en la práctica.
Este curso recorre los 93 controles, uno por uno. Para cada control verás su propósito, la orientación de implementación que da la norma y —donde aporta valor— un ejemplo real: un extracto de política, un procedimiento, una plantilla o un caso de uso que puedes adaptar directamente a tu organización.
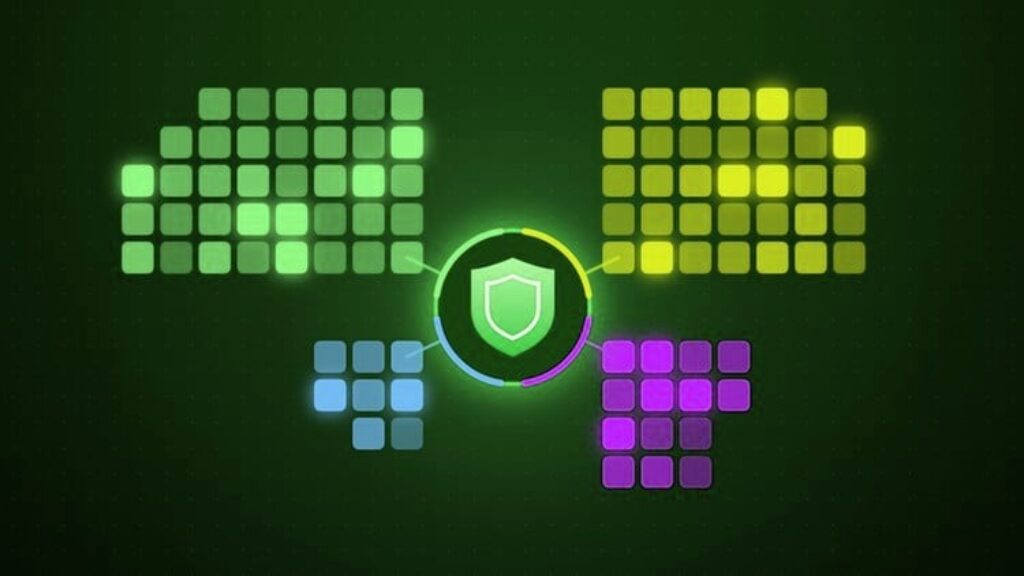
La versión 2022 reorganizó los 114 controles de la edición 2013 en cuatro categorías e introdujo 11 controles nuevos. El curso sigue exactamente esa estructura:
- Controles organizacionales (37): políticas, roles, activos, clasificación, control de acceso, proveedores, incidentes, continuidad y cumplimiento
- Controles de personas (8): verificación de antecedentes, términos de empleo, concienciación, proceso disciplinario, trabajo remoto y reporte de eventos
- Controles físicos (14): perímetros, entrada física, monitoreo, equipos, medios de almacenamiento, cableado y disposición segura
- Controles tecnológicos (34): dispositivos de usuario, acceso privilegiado, malware, vulnerabilidades, registro y monitoreo, criptografía, redes, desarrollo seguro y gestión de cambios
¿Para quién es este curso?
- Responsables de implementar un SGSI que necesitan aterrizar el Anexo A
- Auditores internos y consultores que deben evaluar controles con criterio
- Profesionales de TI y seguridad que quieren entender el porqué detrás de cada medida
- Cualquiera que prepare una certificación ISO 27001 y necesite dominar el Anexo A
Lo que te llevas:
- Comprensión práctica de los 93 controles, su propósito y su orientación de implementación
- Los cambios de la edición 2022 y los 11 controles nuevos
- Ejemplos concretos: políticas de control de acceso, escritorio limpio, respaldo, criptografía, seguridad física, antimalware, gestión de cambios y más
- Criterios para decidir qué controles aplican a tu contexto y cómo justificarlo en tu Declaración de Aplicabilidad
- Vocabulario preciso para conversar con auditores, dirección y proveedores
Contenido del curso:
- 104 lecciones en video con narración profesional y visuales animados
- Cobertura completa de los 93 controles del Anexo A, sin saltarse ninguno
- Plantillas y extractos de políticas listos para adaptar
- Estructura navegable por categoría, para volver a cualquier control cuando lo necesites
Lo que este curso no es: no es un recorrido por las cláusulas 4 a 10 de la norma ni un curso de auditoría. Es el complemento que se centra por completo en el Anexo A, que es justamente la parte donde más tiempo se pierde durante una implementación.