Dieser Kurs wurde unter Zuhilfenahme von künstlicher Intelligenz erstellt.
Bauen Sie Schritt für Schritt ein echtes, auditfähiges ISMS nach ISO/IEC 27001:2022 auf — und nehmen Sie 22 bearbeitbare Vorlagen mit, um den Weg in Ihrer eigenen Organisation zu wiederholen. Dies ist kein Theoriekurs. Sie setzen jeden Baustein eines Informationssicherheitsmanagementsystems gemeinsam mit TechNet Solutions um, einem Softwareunternehmen, das uns als durchgängiges Fallbeispiel dient. Dazu laden Sie 22 Word-Vorlagen herunter: Anwendungsbereich, Politik, Methodik der Risikobeurteilung, Risikoregister, Erklärung zur Anwendbarkeit, Risikobehandlungsplan, Verfahren für Sicherheitsvorfälle und Business Continuity, Auditprogramm und vieles mehr.
Am Ende haben Sie den Weg vom leeren Blatt bis zum zertifizierungsreifen ISMS zurückgelegt. Sie legen den Anwendungsbereich fest, verfassen die Politik, führen eine vollständige Risikobeurteilung durch, wählen die Maßnahmen aus Anhang A aus und begründen sie, schreiben die verpflichtenden Verfahren, führen das interne Audit und die Managementbewertung durch und schließen den Zyklus mit Korrekturmaßnahmen an der Ursache.
Was diesen Kurs auszeichnet
- 22 Vorlagen zum Herunterladen — jede mit Ausfüllhinweisen und Beispielen, damit Sie nicht bei null anfangen.
- Ein einziges Fallbeispiel von Anfang bis Ende — alle Dokumente und Entscheidungen entstehen für dasselbe Unternehmen, sodass Sie sehen, wie die Teile zu einem stimmigen ISMS zusammenpassen.
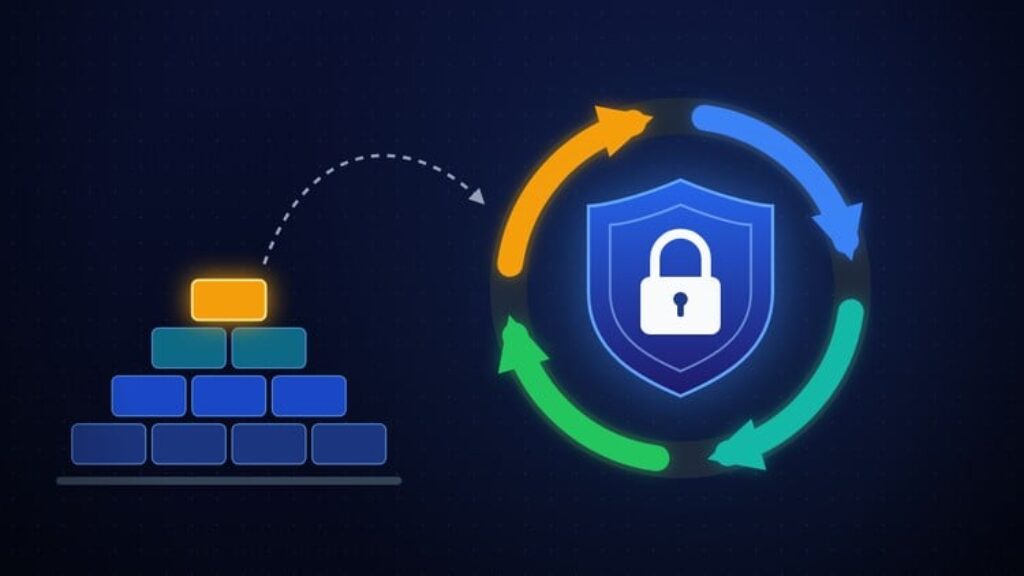
- Aufgebaut nach dem PDCA-Zyklus — Planen, Durchführen, Prüfen und Handeln: Sie wissen stets, in welcher Phase Sie stehen und welches Arbeitsergebnis als Nächstes fällig ist.
- Fokus auf das, was der Auditor prüft — die Nachvollziehbarkeit vom Wert zum Risiko, vom Risiko zur Maßnahme und von der Maßnahme zur Aufgabe mit Verantwortlichem und Frist.
- Verhältnismäßig für kleine Teams — Entscheidungen, die zu Organisationen ohne eigene Sicherheitsabteilung passen.
- Üben und prüfen — 19 Kapitelquizze mit 81 Fragen und 8 Praxisaufgaben am Übungsunternehmen HealthTech Innovations, jeweils mit Musterlösung.
Was Sie aufbauen und mitnehmen
- Dokument zum Anwendungsbereich des ISMS mit begründeten Ausschlüssen
- Informationssicherheitspolitik und Informationssicherheitsziele
- Methodik der Risikobeurteilung, Inventar der Werte und Risikoregister
- Erklärung zur Anwendbarkeit und Risikobehandlungsplan
- Richtlinien zur zulässigen Nutzung, zur Zugangssteuerung, zur sicheren Systementwicklung und für Lieferantenbeziehungen
- Verfahren zum Management von Sicherheitsvorfällen, Business-Continuity- und Datensicherungsplan
- Register gesetzlicher Anforderungen sowie ein Programm für Schulung und Bewusstseinsbildung
- Programm und Checkliste für interne Audits, Auditbericht, Protokoll der Managementbewertung und Korrekturmaßnahmenanforderung
So ist der Kurs aufgebaut — wir folgen dem natürlichen Ablauf der Implementierung: Planen (Unterstützung der Leitung, Anwendungsbereich, Politik, Risiken, SoA, Risikobehandlungsplan), Durchführen (Kennzahlen, Maßnahmen, verpflichtende Verfahren, Schulung, Betrieb), Prüfen (Überwachung, internes Audit, Managementbewertung) und Handeln (Korrektur- und Vorbeugungsmaßnahmen, fortlaufende Verbesserung). Jeder Schritt liefert ein echtes Dokument, das Sie herunterladen und behalten.
Ob Sie Ihre Organisation zur Zertifizierung führen, als Berater eine wiederverwendbare Methode aufbauen oder als Gründer Ihr erstes Audit vorbereiten: Dieser Kurs bietet Ihnen einen praxisnahen Weg vom Start bis zum Zertifikat — zusammen mit dem Vorlagenpaket, um ihn erneut zu gehen.
Melden Sie sich jetzt an und beginnen Sie noch heute mit dem Aufbau Ihres auditfähigen ISMS.